נכתב בתאריך 22 בספטמבר 2026
לפני שמתחילים
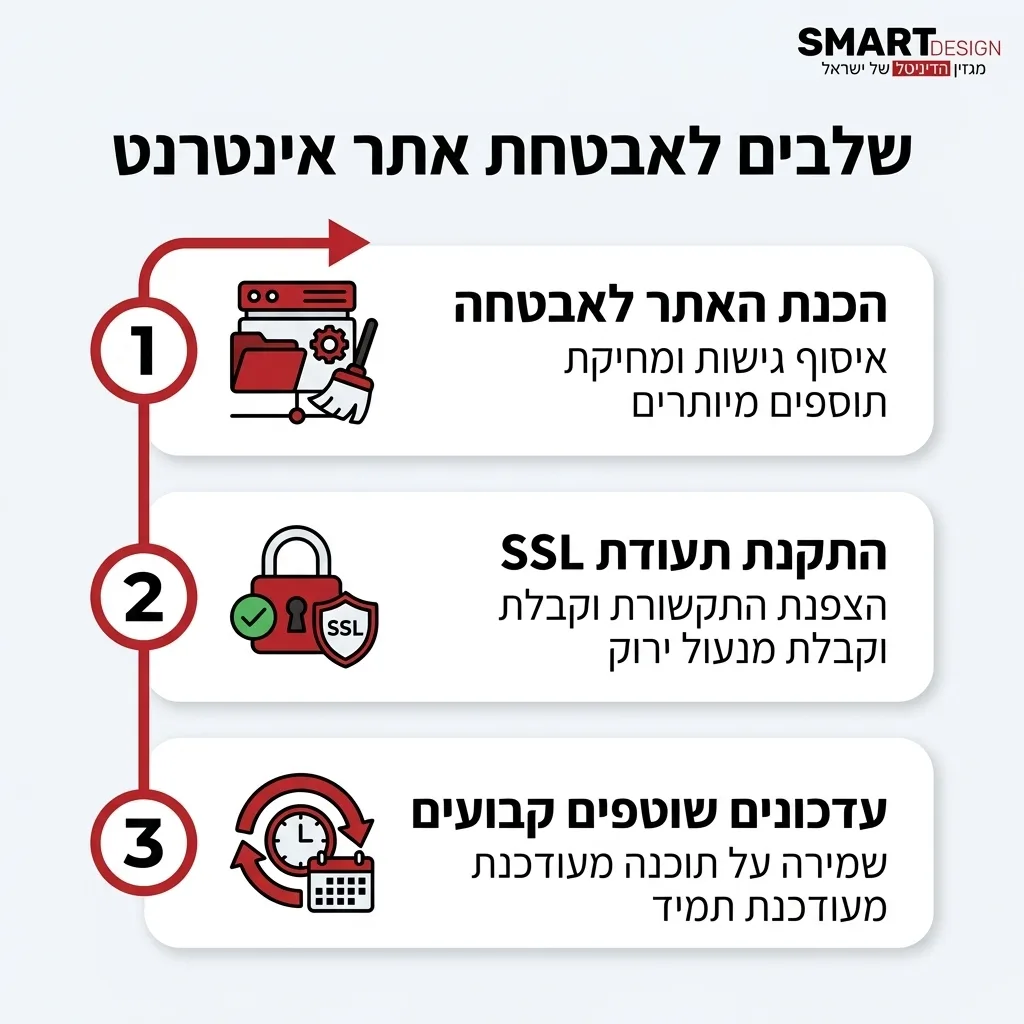
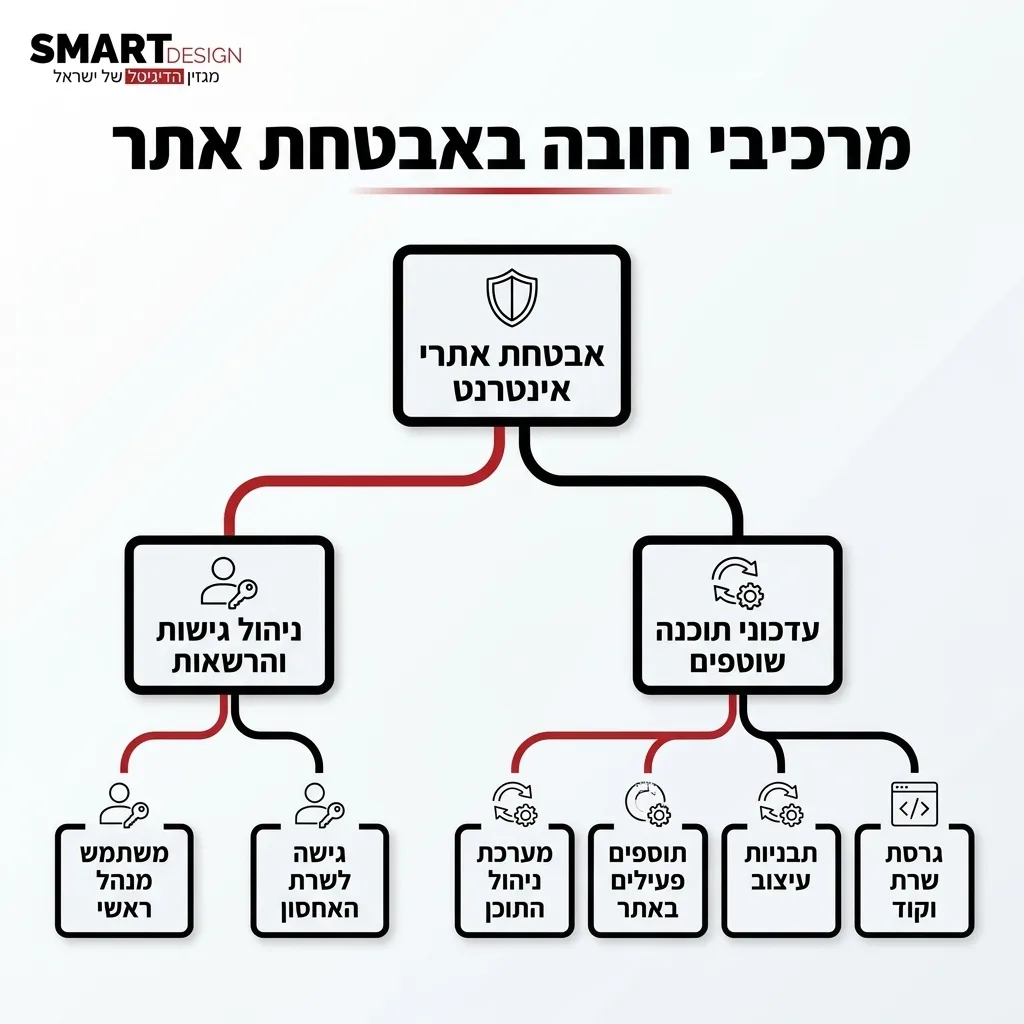
אבטחת האתר היא תהליך מתמשך ולא פעולה חד-פעמית. הנה הדברים העיקריים שחייבים ליישם:
הדבר החשוב ביותר שכדאי לדעת על אבטחת אתרי אינטרנט הוא שכל אתר, קטן כגדול, מהווה יעד לתקיפה בשנת 2026. בעבר, פריצות היו מכוונות בעיקר לתאגידים גדולים, אך כיום פושעי סייבר משתמשים בכלים אוטומטיים כדי לסרוק ולתקוף אלפי אתרים ביום. פריצה לאתר שלכם יכולה לגרום לאובדן מידע רגיש של לקוחות, לקנסות כבדים ולנזק תדמיתי שקשה מאוד לתקן.
הבשורות הטובות הן שאין צורך להיות מומחי קוד כדי להגן על העסק שלכם. בעזרת מספר פעולות פשוטות ויישום של הגנת סייבר בסיסית, תוכלו לחסום את הרוב המוחלט של האיומים ברשת. במדריך הבא נסביר צעד אחר צעד איך לאבטח את האתר שלכם בצורה יעילה, פרקטית וברורה.
לפני שמתחילים: הכנת האתר לאבטחה
לפני שאנחנו צוללים לפעולות הטכניות, חשוב לעשות סדר ולדעת בדיוק מה המצב הנוכחי של האתר שלכם. אבטחה טובה מתחילה בניהול נכון של הנכס הדיגיטלי.
הכנו עבורכם רשימת בדיקה קצרה שתעזור לכם לוודא שיש לכם את כל הגישות והמידע הדרוש. אם אתם עובדים עם חברת אחסון או שאתם בתהליך של עיצוב ופיתוח אתרים, בקשו מהם את המידע הזה.
שלב 1: התקנת תעודת SSL (מנעול ירוק)
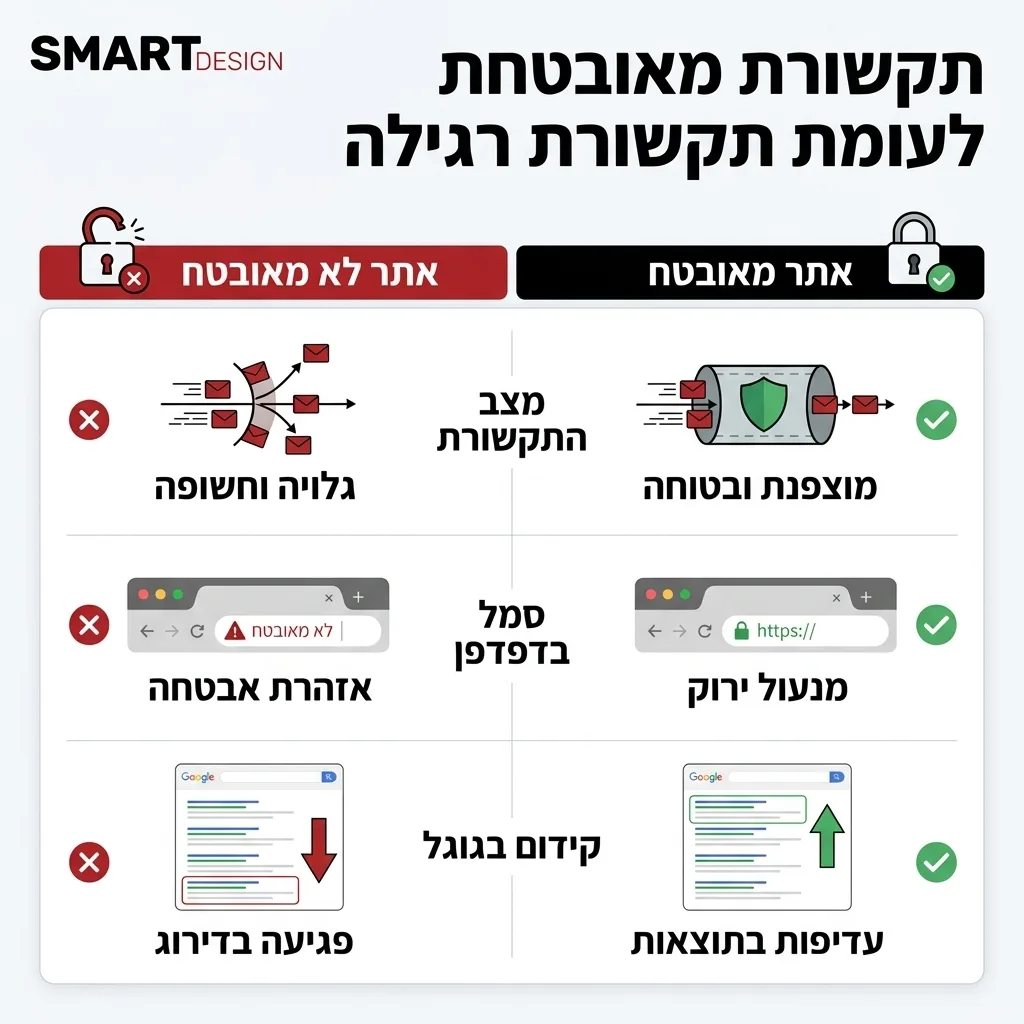
תעודת SSL היא הצעד הבסיסי ביותר באבטחת אתרים. היא מצפינה את התקשורת בין הדפדפן של הגולש לבין השרת שלכם. ללא התעודה, כל מידע שעובר (כמו סיסמאות או פרטי אשראי) גלוי וחשוף לגניבה.
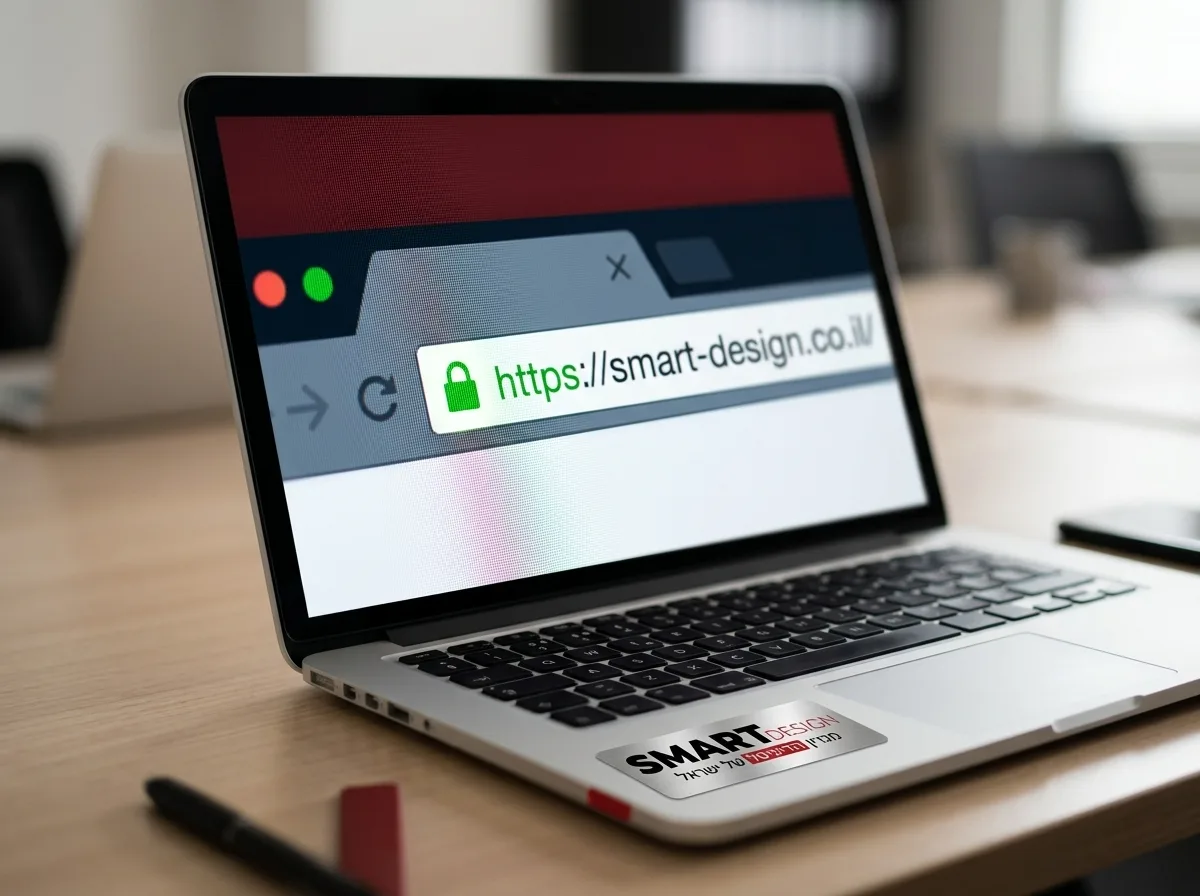
איך יודעים אם יש לכם SSL? פשוט מאוד: הסתכלו על שורת הכתובת בדפדפן. אם יש שם ציור של מנעול סגור והכתובת מתחילה ב-HTTPS (ולא ב-HTTP), אתם מסודרים. אם לא, הדפדפן יציג אזהרה שהאתר "אינו מאובטח".
מלבד ההגנה על הלקוחות, תקן ה-HTTPS קריטי גם לקידום האתר שלכם בגוגל. מנועי החיפוש נותנים עדיפות ברורה לאתרים מאובטחים. כיום, רוב חברות האחסון מציעות תעודת SSL בחינם וניתן להתקין אותה בלחיצת כפתור אחת דרך פאנל הניהול של השרת.
שלב 2: עדכוני מערכת ותוספים באופן קבוע
אחת הסיבות הנפוצות ביותר לפריצות לאתרי אינטרנט היא תוכנה לא מעודכנת. כשהאקרים מגלים חולשה במערכת כמו וורדפרס או באחד התוספים שלה, מפתחי התוכנה מוציאים מיד עדכון שסוגר את הפרצה. אם לא תעדכנו את האתר שלכם, אתם משאירים דלת פתוחה לתוקפים.
חובה לעדכן באופן קבוע את מערכת ניהול התוכן, את כל התוספים (Plugins) ואת תבנית העיצוב (Theme). חשוב גם לעדכן את סביבת השרת עצמה, כמו גרסת ה-PHP המריצה את האתר.
מומלץ להגדיר עדכונים אוטומטיים עבור תוספים מוכרים ואמינים. עם זאת, לפני עדכוני מערכת גדולים, חשוב תמיד לבצע גיבוי מלא, למקרה שהעדכון ייצור התנגשות עם חלקים אחרים באתר.
שלב 3: סיסמאות חזקות וניהול גישה
הנדסה חברתית וגניבת זהויות הם נתיבי חדירה מובילים. לפי נתוני מערך הסייבר הלאומי, בשנת 2025 חלה עלייה של פי 7 במתקפות דיוג (פישינג). תוקפים מנסים לגנוב את פרטי ההתחברות שלכם כדי לקבל שליטה מלאה על האתר.
כדי להתגונן, חובה להשתמש בסיסמאות חזקות: לפחות 12 תווים, שילוב של אותיות גדולות וקטנות, מספרים וסימנים מיוחדים. לעולם אל תשתמשו בסיסמת מנהל ברירת המחדל (כמו "admin").
הפעלת אימות רב-שלבי (MFA)
הסיסמה לבדה אינה מספיקה כיום. הפעלת אימות דו-שלבי (כמו קבלת קוד לטלפון הנייד או שימוש באפליקציית Authenticator) היא חובה. כלי זה יכול לחסום מעל 99% מהתקפות שמטרתן גניבת חשבונות. בנוסף, יש להגביל את ההרשאות באתר: תנו לעובדים רק את הגישה שהם באמת צריכים לצורך עבודתם, ולא מעבר לכך.
שלב 4: גיבויים קבועים ושחזור מהיר
יותר ממחצית ממתקפות הסייבר נובעות ממניעים של סחיטה (כמו תוכנות כופר). במצב כזה, התוקפים מצפינים את קבצי האתר שלכם ודורשים כסף כדי לשחרר אותם. ההגנה הטובה ביותר נגד תרחיש כזה היא מערך גיבויים יציב ואמין.
חשוב לבצע גיבויים באופן סדיר, ולשמור אותם במיקום נפרד משרת האחסון של האתר (למשל, בשירות ענן חיצוני). כך, גם אם השרת המרכזי ייפרץ, תוכלו לשחזר את האתר במהירות למצבו התקין ללא איבוד מידע קריטי.
| סוג האתר | תדירות גיבוי מומלצת | דגש חשוב |
|---|---|---|
| אתר תדמית (ללא עדכונים תכופים) | פעם בשבוע | לשמור לפחות 4 גיבויים אחרונים (חודש אחורה) |
| בלוג / אתר חדשות פעיל | אחת ליום | לוודא גיבוי מלא של מסד הנתונים |
| אתר חנות (איקומרס) | בזמן אמת (Real-time) | לא לאבד אף הזמנת לקוח בעת שחזור |
שלב 5: התקנת חומת אש ותוספי אבטחה (WAF)
כדי להתמודד עם איומים מתקדמים יותר כמו מתקפות מניעת שירות (DDoS) או הזרקות קוד זדוני (SQL Injection), עליכם להתקין חומת אש אפליקטיבית (WAF). חומת האש יושבת בין האתר שלכם לבין רחבי האינטרנט, וסורקת כל בקשה שנכנסת לאתר.
כאשר חומת האש מזהה תנועה חשודה או ניסיון פריצה כוחני (Brute Force) שבו בוטים מנסים לנחש סיסמאות אלפי פעמים בדקה, היא פשוט חוסמת אותם לפני שהם בכלל מגיעים למערכת שלכם.
ישנם תוספי אבטחה ייעודיים למערכות כמו וורדפרס (למשל Wordfence או Sucuri) שניתן להתקין בקלות. הם לא רק מספקים חומת אש, אלא גם סורקים את קבצי האתר באופן קבוע כדי לוודא שלא הושתלה בהם נוזקה או קוד זדוני שנועד להשחית את נראות האתר.
שלב 6: בחירת חברת אחסון מאובטחת
אי אפשר לבנות בית בטוח על יסודות רעועים. שרת האחסון שעליו יושב האתר שלכם הוא קו ההגנה הראשון. אחסון אתרים זול ולא מנוהל עלול לחשוף אתכם לסיכונים רבים, במיוחד אם האתר מאוחסן בשרת שיתופי יחד עם אתרים פרוצים אחרים.
בחרו תמיד חברת אחסון אמינה המציעה שירותי אבטחה מובנים: בידוד בין חשבונות בשרת, סריקת וירוסים אוטומטית, ניטור תנועה חשודה ושירותי גיבוי פנימיים.
אם אתם מתכננים להקים אתר חדש או לעבור שרת, מומלץ להיעזר באנשי מקצוע. בחירה של חברה מומלצת לבניית אתרים שמבינה בתשתיות ואבטחה, תבטיח שהאתר שלכם ייבנה מהרגע הראשון על תשתית חזקה ומוגנת.
היערכות לאיומים ותחזוקה שוטפת
איומי הסייבר הופכים למתוחכמים יותר משנה לשנה. כיום, תוקפים משתמשים בכלי בינה מלאכותית (AI) כדי לייצר קמפיינים של דיוג אמינים במיוחד. חשוב להישאר ערניים ולא ללחוץ על קישורים חשודים שמגיעים בדוא"ל או ב-SMS.
כדאי מאוד לעבוד בצורה מסודרת ולכתוב נהלים ברורים לעסק. חלק מזה כולל כתיבת מפרט טכני לאתר המגדיר בדיוק אילו אמצעי אבטחה נדרשים, מי אחראי על העדכונים, ואיך מגיבים במקרה של אירוע סייבר.
אם האתר שלכם הוא קריטי לתפעול העסק, אנו ממליצים לקרוא גם על המשכיות עסקית בעידן הסייבר: למה צריך תקן ISO 22301, כדי להבטיח שהעסק ימשיך לתפקד גם בעת משבר.
שאלות נפוצות
איך אני יכול לאבטח את אתר האינטרנט שלי?
כדי לאבטח את האתר שלכם, התחילו בבחירת חברת אחסון אמינה ומאובטחת. לאחר מכן, ודאו שיש לכם תעודת SSL מותקנת. הקפידו לעדכן באופן שוטף את המערכת והתוספים, השתמשו בסיסמאות חזקות בשילוב אימות דו-שלבי (MFA), התקינו תוסף אבטחה הכולל חומת אש, ודאגו לגיבויים יומיים שנשמרים מחוץ לשרת המרכזי.
מהן הפעולות הבסיסיות והחשובות ביותר לאבטחת אתר וורדפרס?
הפעולות הקריטיות ביותר לוורדפרס הן: עדכון שוטף של ליבת וורדפרס, התבניות והתוספים (זה מונע ניצול של פרצות מוכרות); החלפת שם המשתמש הקבוע "admin" בשם ייחודי; התקנת תוסף אבטחה מוכר (כמו Wordfence); מחיקת תוספים שאינם בשימוש; והגדרת הרשאות מינימליות למשתמשים במערכת.
איך אדע אם האתר שלי נפרץ ומה עליי לעשות?
סימנים לפריצה יכולים להיות: שינויים פתאומיים בעיצוב האתר (השחתה), הופעת דפים לא מוכרים, ירידה חדה בתנועת הגולשים, אזהרות מגוגל שהאתר מסוכן, או הוספת מנהלים חדשים למערכת ללא ידיעתכם. אם גיליתם פריצה, נתקו מיד את האתר מהרשת, שחזרו לגיבוי נקי מאתמול, החליפו את כל הסיסמאות ופנו לאיש מקצוע לניקוי יסודי של הקוד.
האם תעודת SSL מספיקה כדי לאבטח את האתר שלי?
לא. תעודת SSL היא חובה והיא מצפינה את המידע שעובר בין הגולש לאתר (מונעת ציטוט לנתונים), אך היא אינה מגינה על האתר עצמו מפני פריצות, תוכנות זדוניות, ניחוש סיסמאות או מתקפות על השרת. היא מהווה רק את השכבה הראשונה והבסיסית ביותר במערך האבטחה הנדרש.
באיזו תדירות אני צריך לגבות את האתר שלי ואיפה הכי בטוח לשמור את הגיבוי?
התדירות תלויה באופי האתר: אתר תדמיתי כדאי לגבות פעם בשבוע, בעוד שאתר מכירות (איקומרס) חייב גיבוי ברמת זמן אמת או לפחות פעם ביום. המקום הבטוח ביותר לשמירת הגיבויים הוא בשרת חיצוני או בשירות ענן נפרד מחברת האחסון שלכם (למשל Google Drive או AWS), כך שאם השרת המקורי קורס או נפרץ, הגיבוי נשאר בטוח וזמין.
האם גם אתר תדמית פשוט ללא סליקה צריך אבטחה ברמה גבוהה?
בהחלט כן. האקרים לא תמיד מחפשים לגנוב כרטיסי אש; פעמים רבות הם משתלטים על אתרים תדמיתיים פשוטים כדי להפיץ דרכם דואר זבל (ספאם), לשתול קישורים זדוניים, או להתקין תוכנות כופר למבקרים. אתר שנפרץ, גם אם הוא פשוט, מסכן את המוניטין שלכם ועלול להיחסם על ידי גוגל.
כמה עולה שירותי אבטחה לאתר אינטרנט של עסק קטן?
העלויות משתנות בהתאם לצורך. תעודת SSL לרוב ניתנת בחינם דרך חברת האחסון. תוספי אבטחה בסיסיים לוורדפרס גם הם חינמיים. שדרוג לתוספי אבטחה בתשלום עם חומת אש חזקה יותר יעלה סביב 350-700 ₪ בשנה. שירותי תחזוקה מקצועיים הכוללים עדכונים, גיבויים וניטור שוטף על ידי חברה חיצונית נעים בדרך כלל בין 150 ₪ ל-500 ₪ בחודש, תלויי במורכבות האתר.
לסיכום
לסיכום, אבטחת אתרי אינטרנט היא חלק בלתי נפרד מניהול עסק מקוון. בעידן שבו מתקפות סייבר מתרחשות מדי יום נגד כל סוגי האתרים, אי אפשר להסתמך על המזל. על ידי יישום צעדים בסיסיים כמו עדכוני תוכנה שוטפים, שימוש בסיסמאות חזקות ואימות רב-שלבי, וניהול נכון של גיבויים – תוכלו להגן על המידע שלכם ושל הלקוחות שלכם בצורה יעילה. אם תתחזקו את האתר שלכם באופן קבוע ותקפידו על כללי בטיחות, תוכלו להפעיל את הנכס הדיגיטלי שלכם בראש שקט ולבנות אמון ארוך טווח מול קהל היעד שלכם.